후원하기
 구독하기
 기사제보
- 해킹으로 이름·주소·전화번호 등 유출 정황…경찰, 피혐의자 추적 나서
CU편의점 택배 서비스 이용자의 개인정보 유출 사고와 관련해 경찰이 내사에 착수하며 본격적인 수사에 나섰다.
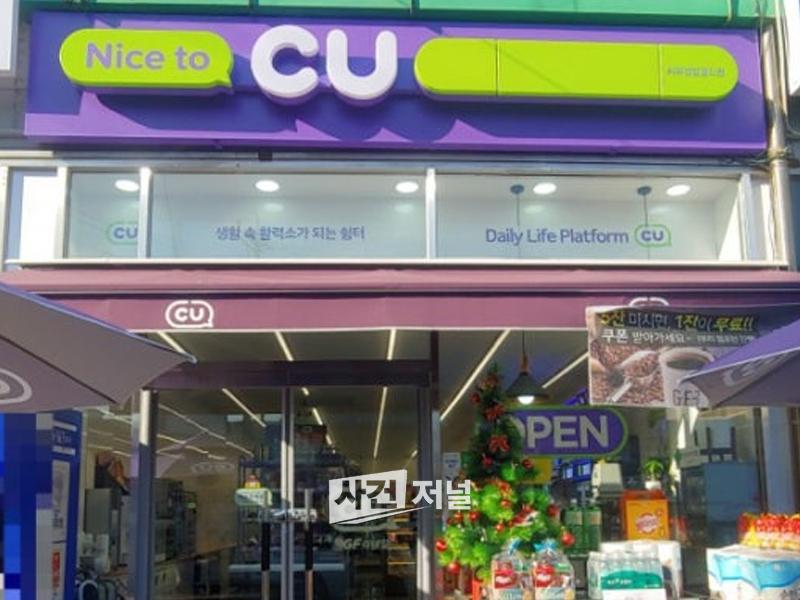
경찰청 국가수사본부 사이버테러대응과는 지난 6일 입건 전 조사(내사)를 시작하고 개인정보 유출 경위와 피해 규모, 피혐의자 특정 작업에 착수했다고 밝혔다.
경찰은 사건의 전반적인 사실관계를 규명하는 동시에 해킹 공격에 사용된 수법과 침입 경로를 분석하고 있다. 또한 정보 유출 과정과 실제 피해 범위를 확인하기 위한 디지털 포렌식 절차도 진행할 방침이다.
앞서 CU편의점 택배 운영사인 BGF네트웍스는 지난 4일 해킹 공격으로 일부 고객 개인정보가 유출된 정황을 확인했다고 공지했다. 유출된 정보에는 아이디와 비밀번호를 비롯해 이름, 생년월일, 성별, 주소, 이메일 주소, 휴대전화 번호 등이 포함된 것으로 알려졌다.
BGF네트웍스는 공식 사과문을 통해 신원 미상의 해커가 시스템에 비인가 방식으로 접근해 개인정보를 유출한 정황이 확인됐다고 설명했다. 회사 측은 사고 인지 직후 보안 조치와 관계기관 신고를 진행하고 피해 확산 방지 작업에 나섰다고 밝혔다.
이번 사고는 개인정보가 범죄에 악용될 가능성이 있다는 점에서 이용자들의 우려가 커지고 있다. 특히 이름과 연락처, 주소 등이 포함된 개인정보는 보이스피싱, 스미싱, 계정 탈취, 사칭 범죄 등에 활용될 위험성이 있어 각별한 주의가 요구된다.
전문가들은 유출 대상 이용자들이 비밀번호를 즉시 변경하고 동일한 비밀번호를 사용하는 다른 서비스 계정도 함께 점검해야 한다고 조언한다. 또한 출처가 불분명한 문자메시지나 링크를 클릭하지 말고 개인정보를 요구하는 전화나 메시지에 주의해야 한다고 강조했다.
경찰은 향후 해킹 조직의 국내외 연계 여부와 추가 정보 유출 가능성까지 포함해 수사를 확대할 계획이다.
사건저널은 다양한 사건·사고 관련 제보를 받고 있습니다.
전체댓글 0
NEWS TOP 5
추천뉴스